Burp Suite adalah toolkit pengujian keamanan aplikasi web buatan PortSwigger. Intinya adalah sebuah intercepting proxy: Burp duduk di antara browser dan server, sehingga penguji bisa melihat, menahan, dan mengubah setiap request sebelum sampai ke aplikasi. Di sekitar proxy itu ada tool lain untuk mengirim ulang request, menjalankan serangan otomatis, dan memindai celah. Artikel ini menjelaskan apa itu Burp Suite, tool utamanya, beda edisi Community, Professional, dan Burp Suite DAST, serta alur pengujian yang umum dipakai.
Apa itu Burp Suite dan bagaimana cara kerjanya?
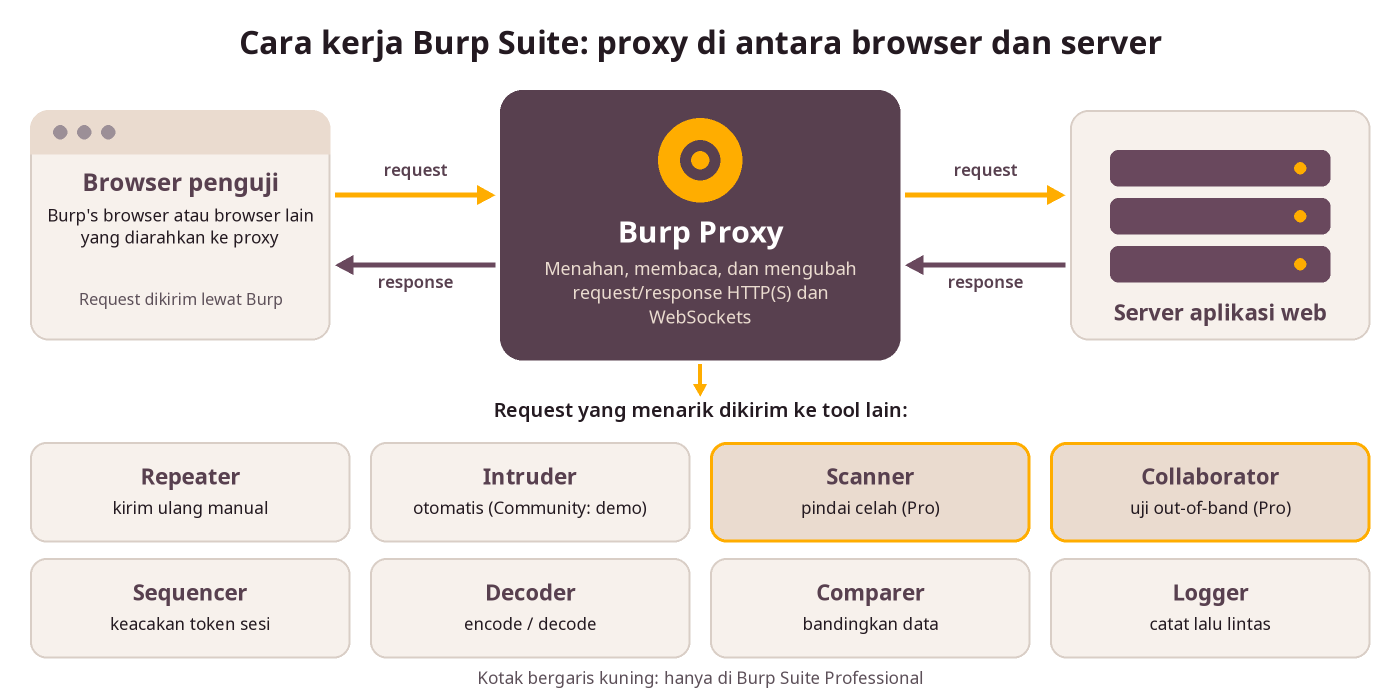
Aplikasi web berkomunikasi lewat HTTP. Browser mengirim request, server membalas dengan response. Burp Proxy, menurut dokumentasi PortSwigger, bekerja sebagai man-in-the-middle di jalur itu, untuk lalu lintas HTTP(S) maupun WebSockets. Burp juga menyertakan Burp’s browser yang sudah dikonfigurasi agar langsung bekerja dengan semua fitur Burp, jadi penguji bisa langsung mulai tanpa mengatur browser sendiri.
Dari sudut pandang penguji, ini berarti semua yang dikirim aplikasi ke server terlihat apa adanya: parameter tersembunyi, cookie sesi, header, isi JSON. Pemeriksaan di sisi browser (JavaScript, form yang dikunci) tidak lagi menjadi penghalang, karena request bisa diubah setelah meninggalkan browser.
Tool utama di Burp Suite
- Proxy: menahan dan mengubah request/response, lengkap dengan riwayat lalu lintas.
- Target: menyimpan peta situs dan detail aplikasi yang diuji, termasuk pengaturan scope.
- Repeater: mengubah dan mengirim ulang satu request secara manual, lalu menganalisis response-nya.
- Intruder: menjalankan serangan otomatis yang disesuaikan, misalnya mencoba banyak nilai pada satu parameter.
- Scanner (Professional): web vulnerability scanner yang bisa melakukan crawling dan audit otomatis.
- Collaborator (Professional): mendeteksi celah out-of-band, yaitu celah yang responsnya tidak terlihat langsung.
- Sequencer, Decoder, Comparer: menilai keacakan token sesi, encode/decode data, dan membandingkan dua data.
- Logger, Organizer, DOM Invader: mencatat lalu lintas, menyimpan request untuk diselidiki nanti, dan mencari DOM XSS.
Fungsi Burp bisa diperluas dengan ekstensi dari BApp Store, atau dengan ekstensi buatan sendiri.
Edisi Burp Suite saat ini
Per November 2026, PortSwigger mencantumkan tiga edisi utama Burp Suite:
- Burp Suite Community Edition: gratis, berisi tool manual dasar untuk mulai belajar keamanan web.
- Burp Suite Professional: toolkit untuk penetration tester dan profesional keamanan, dengan Scanner, Intruder penuh, Collaborator, dan Burp AI.
- Burp Suite DAST: scanner kerentanan web dinamis untuk skala organisasi. Produk ini dulunya bernama Burp Suite Enterprise Edition dan berganti nama pada April 2025; lisensi pelanggan lama tidak berubah.
PortSwigger juga memperkenalkan Burp AT, AI agentik yang membantu pentest yang tetap dipimpin manusia. Saat artikel ini ditulis, Burp AT masih berstatus public beta untuk pengguna Burp Suite Professional.
Perbandingan Community, Professional, dan DAST
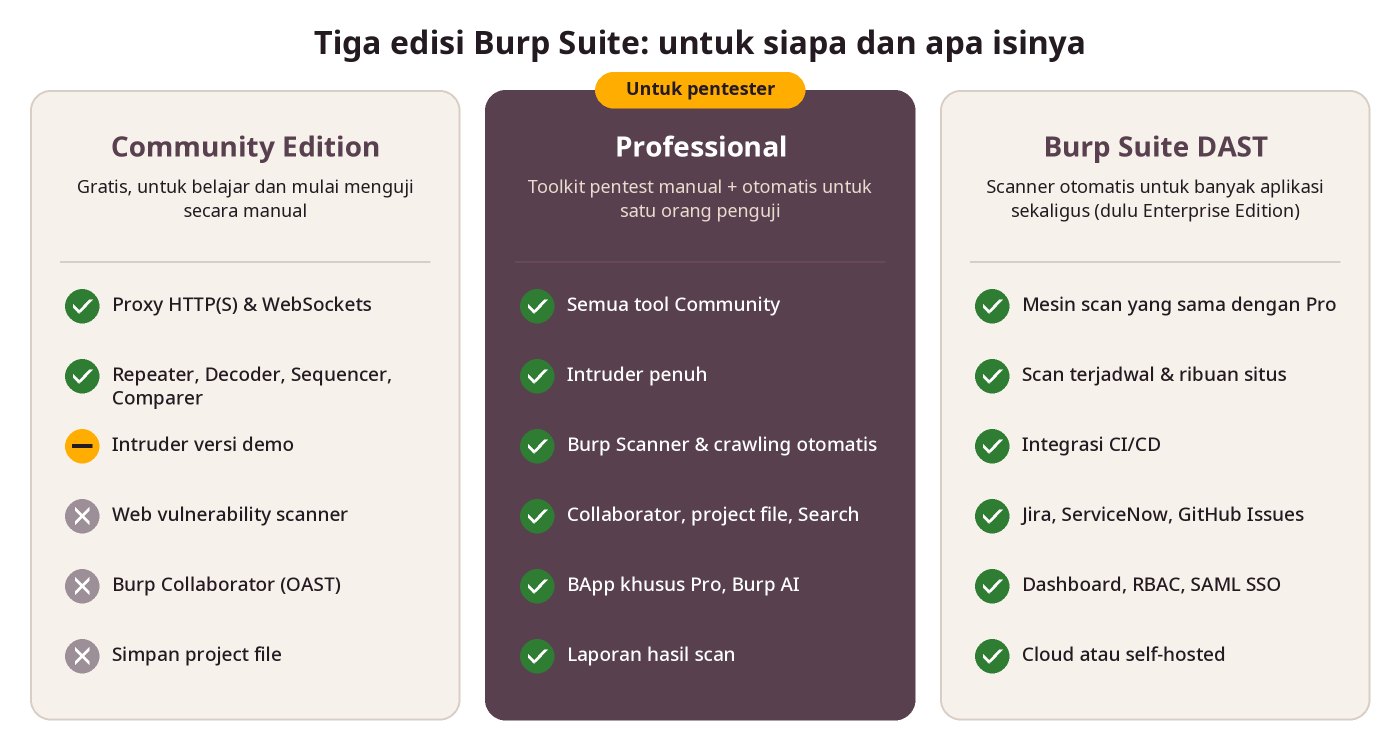
| Fitur | Community | Professional | DAST |
|---|---|---|---|
| Proxy HTTP(S) & WebSockets | Ya | Ya | – |
| Repeater, Decoder, Sequencer, Comparer | Ya | Ya | – |
| Intruder | Versi demo | Penuh | – |
| Web vulnerability scanner | Tidak | Ya | Ya, mesin yang sama |
| Crawling & content discovery otomatis | Tidak | Ya | Ya |
| Burp Collaborator (OAST) | Tidak | Ya | – |
| Simpan project file, fitur Search | Tidak | Ya | – |
| Scan portofolio terjadwal & integrasi CI/CD | – | – | Ya |
| Dashboard portofolio, RBAC, SAML SSO | – | – | Ya |
| Cocok untuk | Belajar | Pentester, tim keamanan | Tim AppSec, DevOps |
Tanda – berarti fitur itu bukan bagian dari edisi tersebut: Community dan Professional adalah aplikasi desktop untuk penguji, sedangkan DAST adalah scanner otomatis untuk skala organisasi. Kesimpulannya: Community cukup untuk belajar dan pengujian manual sederhana. Begitu pekerjaan menuntut scan otomatis, Intruder tanpa batas, uji out-of-band, atau project yang bisa disimpan dan dilanjutkan, Professional yang dibutuhkan.
Alur pengujian dengan Burp Suite
Tutorial dan dokumentasi testing workflow PortSwigger menggambarkan urutan yang kurang lebih sama:
- Tentukan scope. Batasi pengujian ke host yang memang boleh diuji, lewat pengaturan Target.
- Petakan aplikasi. Jelajahi halaman dan fungsi lewat Burp’s browser, lalu cari konten dan input tersembunyi.
- Intercept dan ubah. Tahan request di Proxy, ubah parameter, dan amati reaksi server.
- Ulangi dan fuzz. Kirim request ke Repeater untuk dicoba berulang, atau ke Intruder untuk banyak payload sekaligus.
- Scan dan laporan. Di Professional, jalankan Burp Scanner untuk melengkapi uji manual, lalu buat laporan temuan.
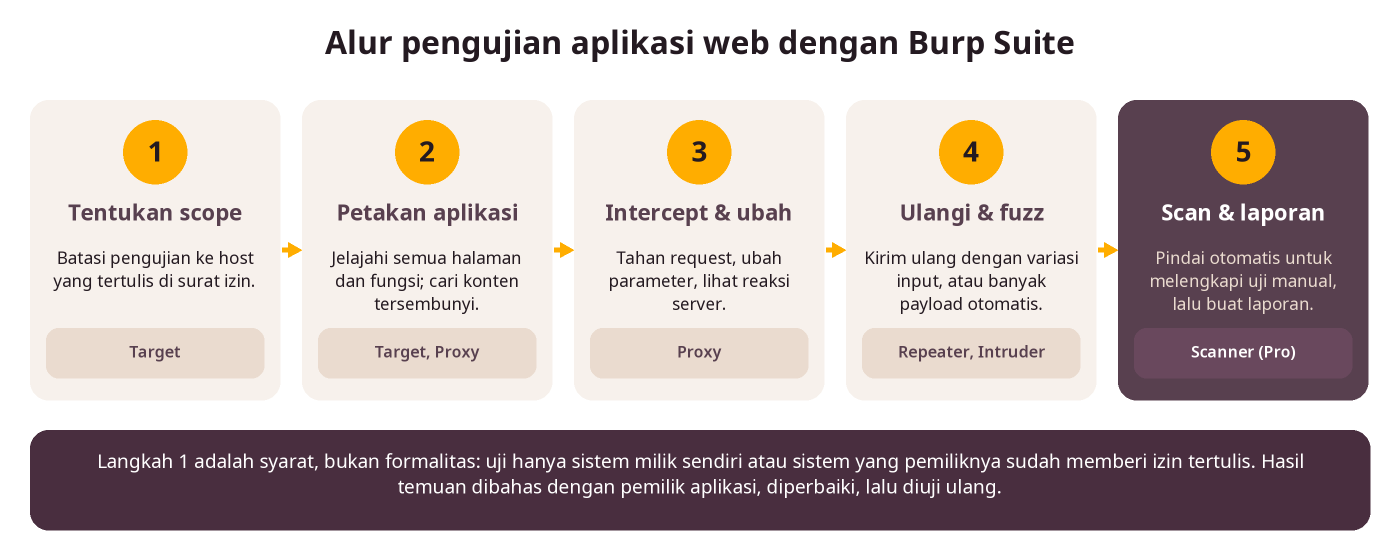
Catatan: Gunakan Burp Suite hanya pada sistem milik sendiri atau sistem yang pemiliknya sudah memberi izin tertulis, dengan scope yang jelas. Menguji aplikasi orang lain tanpa izin bisa melanggar hukum, meskipun niatnya hanya “mencoba”.
Kapan organisasi butuh Burp Suite DAST?
Professional dipakai oleh satu orang penguji yang bekerja aktif di depan layar. Burp Suite DAST berbeda: ia menjalankan scan otomatis tanpa ditunggui, untuk banyak aplikasi. Menurut PortSwigger, DAST cocok bila organisasi butuh:
- Scan terjadwal untuk seluruh portofolio aplikasi, dari sweep harian sampai scan mendalam mingguan.
- Integrasi CI/CD seperti Jenkins, GitHub Actions, dan GitLab CI, termasuk menahan merge berdasarkan tingkat keparahan temuan.
- Alur tiket ke Jira, ServiceNow, atau GitHub Issues, plus dashboard untuk triase.
- Scan API dari Postman Collection, definisi OpenAPI, SOAP WSDL, atau skema GraphQL. Tim yang sudah menyusun koleksi API di Postman bisa memakainya sebagai bahan scan.
- Pilihan deployment: cloud yang dikelola penuh, self-hosted di Windows atau Linux, atau Kubernetes.
Banyak organisasi memakai keduanya: DAST untuk cakupan rutin, Professional untuk pengujian mendalam oleh manusia. Pengujian rutin membantu menutup celah lebih awal; bila insiden sudah terjadi, lihat juga langkah yang harus dilakukan perusahaan saat terkena ransomware.
Lisensi Burp Suite Professional: yang perlu diketahui
- Setiap orang yang memakai Professional harus punya subscription sendiri. Subscription tidak boleh dipakai bergantian, meskipun hanya satu orang yang menjalankannya pada satu waktu.
- Professional boleh dipasang di beberapa perangkat, tetapi tiap perangkat diaktivasi terpisah.
- Tersedia masa subscription 1 sampai 5 tahun.
- Untuk Burp Suite DAST, penawaran disusun sesuai kebutuhan organisasi.
FAQ
Burp Suite adalah apa?
Burp Suite adalah toolkit pengujian keamanan aplikasi web dari PortSwigger. Intinya adalah proxy yang menahan lalu lintas antara browser dan server, ditambah tool seperti Repeater, Intruder, dan Scanner untuk menemukan celah.
Apa itu Burp Suite Community Edition, dan apakah gratis?
Ya, Community Edition gratis. Isinya Proxy, Repeater, Decoder, Sequencer, Comparer, dan Intruder versi demo. Scanner, Collaborator, project file, dan fitur Search tidak tersedia.
Apa beda Burp Suite Community dan Professional?
Professional menambahkan web vulnerability scanner, crawling otomatis, Intruder penuh, Burp Collaborator, penyimpanan project, Search, ekstensi BApp khusus Pro, dan Burp AI.
Apa itu Burp Suite DAST?
Burp Suite DAST, sebelumnya Burp Suite Enterprise Edition, adalah scanner otomatis untuk banyak aplikasi web dengan penjadwalan, integrasi CI/CD, dan dashboard terpusat.
Apakah memakai Burp Suite legal?
Tool-nya legal. Yang menentukan adalah targetnya: uji hanya sistem milik sendiri atau sistem yang Anda punya izin tertulis untuk diuji.
Bisakah satu lisensi Professional dipakai bergantian oleh tim?
Tidak. Menurut PortSwigger, setiap individu membutuhkan subscription sendiri.
Sumber: PortSwigger, dokumentasi tool Burp Suite, halaman Community Edition, dan halaman Burp Suite DAST.
Butuh lisensi Burp Suite Professional atau Burp Suite DAST untuk tim Anda? PT Kreasi Utama Mandiri adalah partner PortSwigger di Indonesia.
Hubungi kami sekarang untuk konsultasi edisi, jumlah lisensi, dan penawaran harga terbaik.