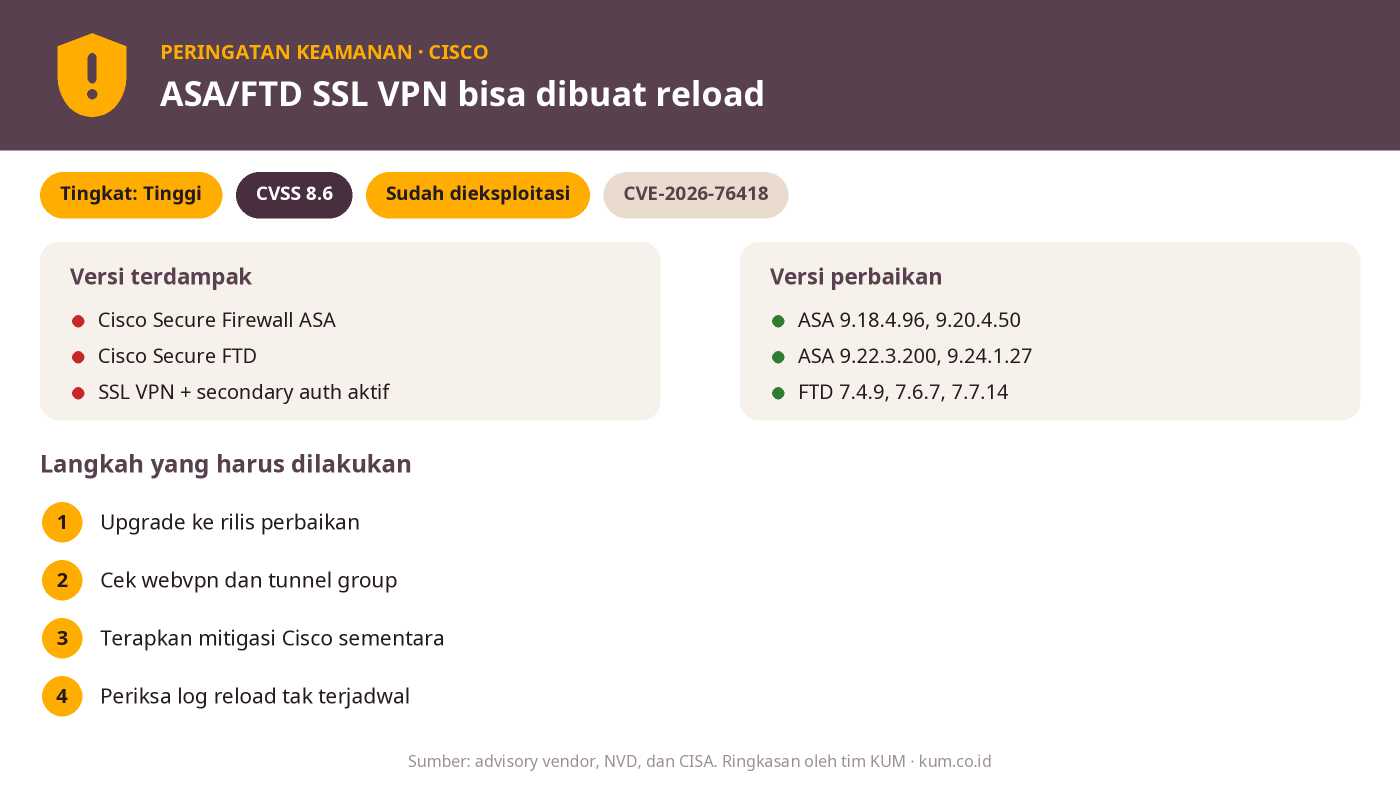
Cisco mengonfirmasi bahwa celah CVE-2026-76418 pada Cisco Secure Firewall ASA Software dan Cisco Secure Firewall Threat Defense (FTD) Software sudah dieksploitasi secara aktif. Penyerang tanpa autentikasi dapat membuat perangkat reload berulang melalui layanan Remote Access SSL VPN, sehingga VPN dan firewall terhenti. Cisco menilainya High (CVSS 8.6); segera upgrade ke versi yang sudah diperbaiki.
Apa celahnya?
CVE-2026-76418 adalah kelemahan logika pada layanan Remote Access SSL VPN (CWE-690, unchecked return value to NULL pointer dereference). Penyerang jarak jauh tanpa autentikasi cukup mengirim permintaan yang dirancang khusus, dan perangkat akan reload sehingga terjadi denial of service (DoS). Menurut Cisco, masalah ini muncul ketika secondary authentication dikonfigurasi pada sebuah tunnel group.
Cisco PSIRT menyatakan telah mengetahui eksploitasi aktif pada Oktober 2026, dan CVE ini tercantum dalam katalog Known Exploited Vulnerabilities (KEV) milik CISA. Skor CVSS v3.1 dari Cisco adalah 8.6 (AV:N/AC:L/PR:N/UI:N/S:C/C:N/I:N/A:H). Dampaknya pada ketersediaan layanan: tidak ada indikasi pencurian data dalam advisory.
Siapa yang terdampak?
Perangkat rentan bila konfigurasinya memenuhi kedua syarat berikut:
- fitur
webvpn(SSL VPN) aktif pada setidaknya satu interface; dan - secondary authentication dikonfigurasi pada sebuah tunnel group, termasuk grup bawaan DefaultWEBVPNGroup, walaupun tunnel group list dinonaktifkan.
Cisco menyatakan Cloud-delivered Firewall (CDFW), cdFMC, Secure Access (CSA), dan Secure FMC Software tidak terdampak. Berikut rilis pertama yang sudah diperbaiki:
| Produk | Rilis terdampak | Rilis perbaikan pertama |
|---|---|---|
| ASA | 9.16 dan lebih lama | 9.16.4.104 |
| ASA | 9.18 | 9.18.4.96 |
| ASA | 9.20 | 9.20.4.50 |
| ASA | 9.22 | 9.22.3.200 |
| ASA | 9.23 | 9.23.1.48 |
| ASA | 9.24 | 9.24.1.27 dan 9.24.10.1 |
| FTD | 7.0 dan lebih lama | 7.0.11 |
| FTD | 7.2 | 7.2.13 |
| FTD | 7.4 | 7.4.9 |
| FTD | 7.6 | 7.6.7 |
| FTD | 7.7 | 7.7.14 |
| FTD | 10.0 | 10.0.3 |
| FTD | 10.1 | 10.1.1 |
Cara mengecek apakah sistem Anda rentan
- Cek versi. Bandingkan rilis ASA/FTD Anda dengan tabel di atas, atau gunakan Cisco Software Checker.
- Cek SSL VPN. Pada running configuration ASA, cari
webvpnyang aktif pada interface. Pada FTD, tinjau kebijakan remote access VPN di FMC atau FDM. - Cek tunnel group. Periksa semua tunnel group, termasuk DefaultWEBVPNGroup, apakah memakai
secondary-authentication-server-group.
Langkah yang harus dilakukan
- Upgrade. Pasang rilis perbaikan sesuai tabel. Cisco menyatakan tidak ada workaround penuh, dan sangat menganjurkan upgrade.
- Terapkan mitigasi sementara bila belum bisa upgrade. Jika DefaultWEBVPNGroup tidak memakai secondary authentication, jalankan
no tunnel-group-list enable. Jika memakainya, jalankanno secondary-authentication-server-group. - Periksa log. Cari reload perangkat yang tidak terjadwal sejak Oktober 2026 dan lonjakan koneksi ke port SSL VPN.
- Batasi akses. Jika memungkinkan, batasi akses SSL VPN ke alamat sumber yang dikenal sambil menunggu jendela pemeliharaan.
Catatan: Mitigasi kedua di atas menurunkan keamanan remote access VPN karena menghapus autentikasi sekunder. Pertimbangkan dampaknya sebelum menerapkan, dan jadikan hanya solusi sementara. Uji upgrade di jendela pemeliharaan karena perangkat perlu reload. Bila Anda butuh bantuan perencanaan upgrade firewall Cisco, hubungi kami. Lihat juga produk Cisco.
Sumber
Sumber: Cisco Security Advisory cisco-sa-asaftd-tunnel-dos-s6mgkb75; NVD CVE-2026-76418.
Menggunakan Cisco di perusahaan Anda? PT Kreasi Utama Mandiri adalah partner Cisco di Indonesia.
Hubungi kami untuk konsultasi teknis, pembaruan lisensi, atau bantuan update sistem.