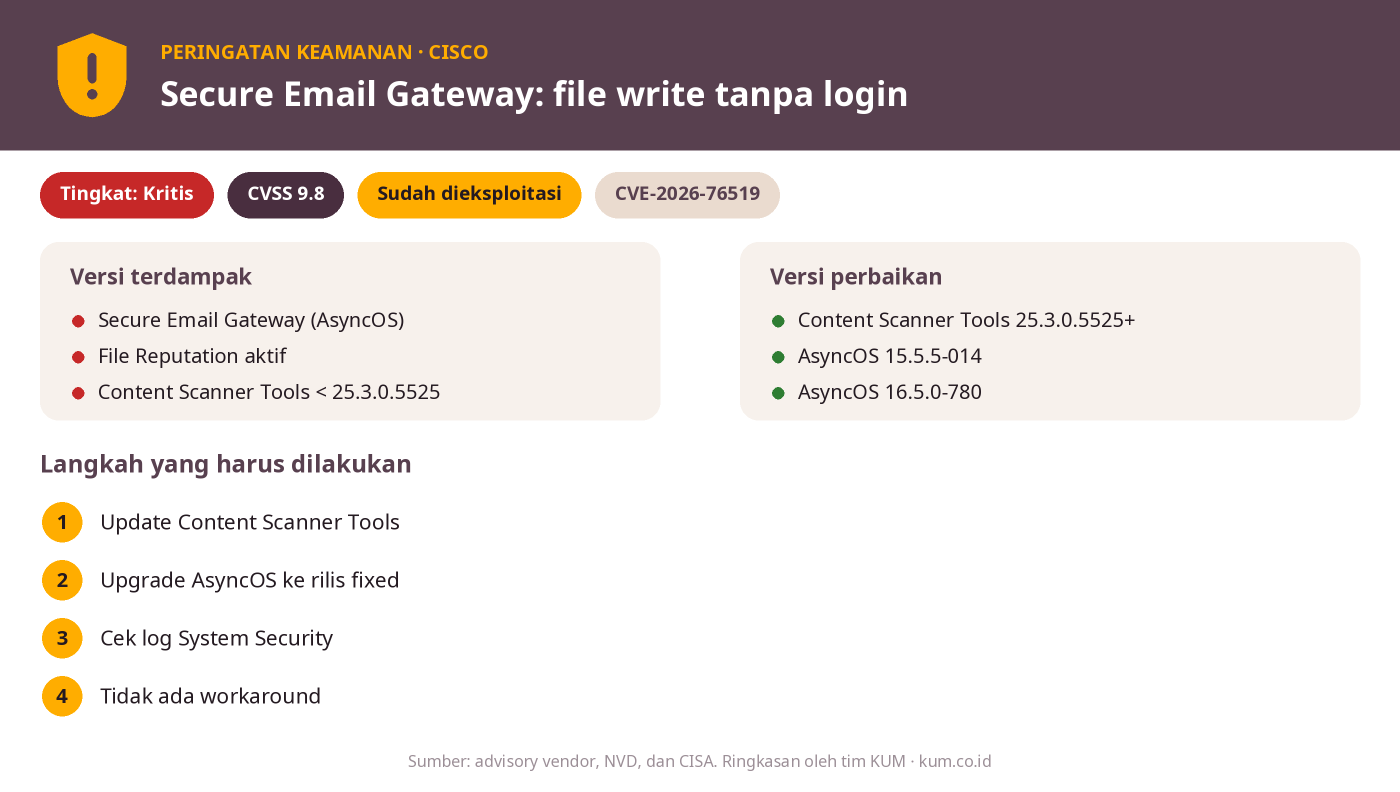
Cisco menerbitkan pembaruan untuk CVE-2026-76519, celah path traversal pada Cisco Secure Email Gateway dengan skor CVSS 9.8 (Kritis) yang sudah dieksploitasi aktif. Penyerang tanpa autentikasi dapat menulis file di sistem operasi hanya lewat email dengan lampiran khusus. Periksa apakah appliance Anda terdampak, lalu pasang Content Scanner Tools 25.3.0.5525 atau rilis AsyncOS yang sudah diperbaiki.
Apa celahnya?
Menurut advisori Cisco (cisco-sa-esa-afw-zqYJkjxp), celah ini bertipe relative path traversal (CWE-23). Penyerang jarak jauh tanpa autentikasi mengirim email dengan lampiran yang dirancang khusus, sehingga dapat menulis file arbitrer pada sistem operasi di bawahnya. Eksploitasi yang berhasil dapat berujung pada eksekusi perintah dengan hak akses root.
Cisco PSIRT menyatakan mengetahui adanya eksploitasi aktif sejak Oktober 2026, dan CVE ini juga masuk daftar Known Exploited Vulnerabilities (KEV) milik CISA. Cisco tidak menyediakan workaround, jadi pembaruan adalah satu-satunya mitigasi.
Siapa yang terdampak?
Sistem rentan bila memenuhi semua kondisi berikut: Cisco Secure Email Gateway (fisik maupun virtual) dengan rilis AsyncOS yang rentan, fitur File Reputation (bagian dari Cisco AMP) aktif dan dipasang pada mail policy, serta Content Scanner Tools lebih lama dari 25.3.0.5525. Cisco Secure Email and Web Manager dan Secure Web Appliance tidak terdampak.
| Rilis AsyncOS | Rilis pertama yang diperbaiki |
|---|---|
| 15.5 | 15.5.5-014 |
| 16.0 | Migrasi ke rilis yang sudah diperbaiki |
| 16.5 | 16.5.0-780 |
Perbaikan juga tersedia lewat Content Scanner Tools 25.3.0.5525 atau lebih baru, yang tidak memerlukan upgrade perangkat lunak maupun restart.
Cara mengecek apakah sistem Anda rentan
- Cek File Reputation. Di web UI, buka Mail Policies → Incoming (atau Outgoing) Mail Policies → Advanced Malware Protection, pilih policy, lalu lihat apakah “Enable File Reputation” dicentang.
- Cek versi Content Scanner Tools. Jalankan
contentscannerstatusdi CLI. Versi di bawah 25.3.0.5525 berarti rentan. - Cari tanda kompromi. Jalankan
grep "System Security" system_logsdan baca pesan compromise, scan-incomplete, atau no-compromise beserta tindakan yang direkomendasikan Cisco di advisori.
Langkah yang harus dilakukan
- Inventarisasi. Daftar semua Secure Email Gateway, fisik dan virtual, beserta versi AsyncOS-nya.
- Perbarui. Pasang Content Scanner Tools 25.3.0.5525 atau lebih baru, atau upgrade ke 15.5.5-014 / 16.5.0-780. Pengguna 16.0 perlu migrasi ke rilis yang diperbaiki.
- Periksa log. Karena eksploitasi sudah terjadi, cek log sistem untuk tanda kompromi, bahkan setelah update terpasang.
- Tindak lanjuti bila terindikasi. Ikuti rekomendasi Cisco dalam advisori dan libatkan tim keamanan Anda.
Catatan: Memasang pembaruan tidak menghapus akses yang mungkin sudah didapat penyerang sebelumnya. Pemeriksaan log tetap perlu dilakukan.
Butuh bantuan menginventarisasi atau memperbarui perangkat Cisco Anda? Lihat solusi Cisco atau hubungi kami.
Sumber
Cisco Security Advisory · NVD CVE-2026-76519
Menggunakan Cisco di perusahaan Anda? PT Kreasi Utama Mandiri adalah partner Cisco di Indonesia.
Hubungi kami untuk konsultasi teknis, pembaruan lisensi, atau bantuan update sistem.