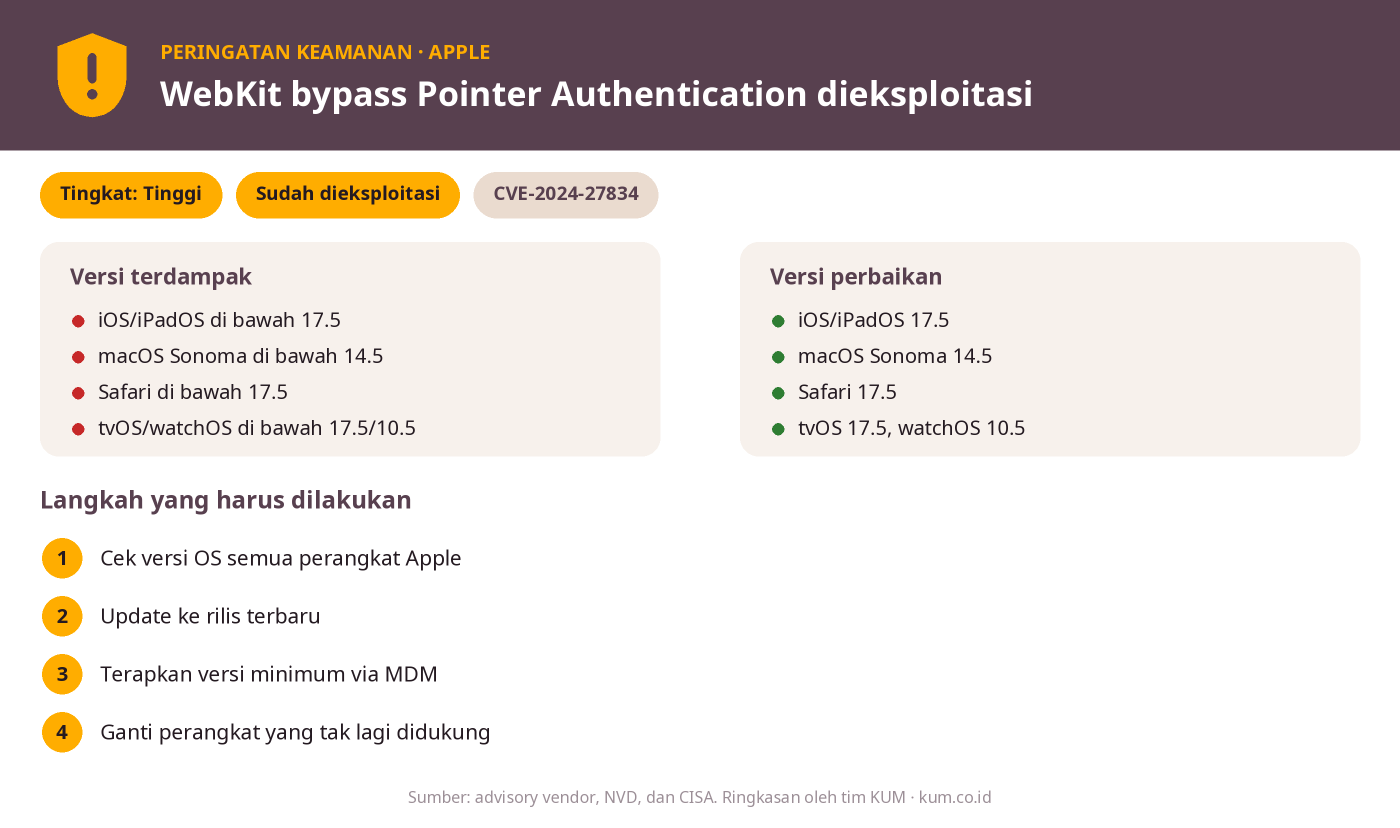
CISA menambahkan CVE-2024-27834, celah bypass Pointer Authentication di WebKit milik Apple, ke katalog Known Exploited Vulnerabilities (KEV) pada 4 November 2026, yang berarti celah ini dilaporkan dieksploitasi aktif. Perbaikannya sudah tersedia sejak Mei 2024 di iOS 17.5, iPadOS 17.5, macOS Sonoma 14.5, Safari 17.5, tvOS 17.5, dan watchOS 10.5. Perangkat yang masih berada di versi lebih lama perlu segera diperbarui.
Apa celahnya?
CVE-2024-27834 adalah kelemahan improper authentication pada komponen WebKit. Menurut Apple, penyerang yang sudah memiliki kemampuan baca dan tulis memori sembarang (arbitrary read and write) dapat melewati Pointer Authentication. Pointer Authentication adalah mitigasi perangkat keras/perangkat lunak yang mempersulit eksploitasi memori. Apple menyatakan masalah ini diperbaiki dengan “improved checks”. Celah ditemukan oleh Manfred Paul bersama Trend Micro Zero Day Initiative.
Celah ini bukan pintu masuk tunggal. Ia biasanya dipakai sebagai salah satu mata rantai setelah celah lain di WebKit memberi akses baca/tulis memori, sehingga risikonya muncul ketika pengguna membuka konten web berbahaya. NVD belum memberikan skor CVSS yang bisa kami kutip, sehingga kami tidak mencantumkannya.
Siapa yang terdampak?
Semua perangkat Apple yang belum menerapkan versi perbaikan di bawah ini, termasuk iPhone dan Mac karyawan yang dipakai untuk email dan browsing kantor.
| Produk | Versi perbaikan (menurut Apple) |
|---|---|
| iOS dan iPadOS | 17.5 (iPhone XS dan lebih baru, serta iPad yang didukung) |
| macOS Sonoma | 14.5 |
| Safari (macOS Monterey dan Ventura) | 17.5 |
| tvOS | 17.5 (Apple TV HD dan Apple TV 4K) |
| watchOS | 10.5 |
Catatan: Versi di atas adalah rilis minimum yang memuat perbaikan CVE ini. Perangkat sebaiknya dibawa ke rilis terbaru yang masih didapat dari Apple, karena rilis baru memuat perbaikan celah lain.
Langkah yang harus dilakukan
- Inventarisasi perangkat. Data semua iPhone, iPad, Mac, Apple TV, dan Apple Watch milik perusahaan beserta versi OS-nya (lewat MDM bila ada).
- Perbarui OS dan Safari. Naikkan ke rilis terbaru yang tersedia untuk perangkat tersebut, minimal versi pada tabel di atas.
- Tangani perangkat yang tidak lagi mendapat update. Batasi akses ke data sensitif atau ganti perangkat bila tidak bisa mencapai versi perbaikan.
- Paksa kebijakan update. Aktifkan update otomatis atau terapkan batas versi minimum lewat MDM.
- Waspadai tautan mencurigakan. Ingatkan pengguna agar tidak membuka tautan dari pengirim tak dikenal, dan laporkan perilaku perangkat yang janggal ke tim IT.
Cara mengecek apakah perangkat Anda rentan
Di iPhone/iPad buka Pengaturan → Umum → Info, di Mac buka Menu Apple → Tentang Mac Ini, lalu bandingkan versi dengan tabel di atas. Versi lebih rendah berarti belum memuat perbaikan.
Butuh bantuan mengelola perangkat Apple di perusahaan Anda? Lihat solusi Apple atau hubungi kami.
Sumber
Sumber: Apple: iOS 17.5 dan iPadOS 17.5, Apple: macOS Sonoma 14.5, NVD CVE-2024-27834.
Menggunakan Apple di perusahaan Anda? PT Kreasi Utama Mandiri adalah partner Apple di Indonesia.
Hubungi kami untuk konsultasi teknis, pembaruan lisensi, atau bantuan update sistem.